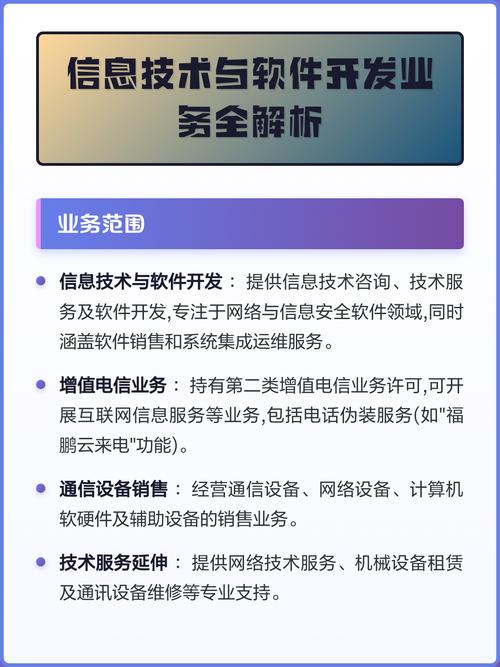
在数字经济蓬勃发展的今天,企业信息化建设已成为提升核心竞争力的关键。经营范围涵盖软件开发、软件销售、软件外包服务以及网络与信息安全软件开发,这一组合不仅体现了技术服务的完整性,更折射出市场对安全与效率并重的迫切需求。
一、软件开发:定制化与产品化双轮驱动
软件开发是企业技术能力的基石。无论是面向特定行业的定制化系统,还是通用型管理工具,开发过程都需要深入理解业务逻辑与用户痛点。在敏捷开发、DevOps等理念普及的当下,快速迭代与持续交付成为常态。产品化思维让软件能够被更广泛地复用,从而降低边际成本。对于一家同时经营软件销售的公司而言,自主知识产权产品的打磨至关重要——它不仅是利润来源,更是品牌护城河。
二、软件销售:从渠道到生态的跨越
软件销售并非简单的“一手交钱一手交货”。在SaaS模式盛行的时代,销售意味着持续的服务与价值传递。企业需要构建线上线下融合的渠道体系,并通过试用、培训、咨询等增值服务提升客户粘性。销售策略应与外包服务形成协同:当客户对外包项目产生依赖后,往往愿意采购标准化的软件模块,从而形成交叉销售。
值得注意的是,网络与信息安全软件的销售具有特殊性——客户决策周期长、合规要求高。因此,销售团队需具备一定的安全知识,能够将技术优势转化为客户可感知的风险控制能力。
三、软件外包服务:灵活交付中的质量管控
软件外包服务帮助企业快速补齐技术短板或降低人力成本。但外包并不意味着“甩手掌柜”——需求分析、架构设计、代码评审、测试验收等环节仍需甲方深度参与。优秀的外包服务商应当提供透明的项目管理和进度汇报,并保证代码质量与信息安全。对于同时经营安全软件开发的团队来说,外包项目中积累的行业经验可以反哺自研产品,形成良性循环。
四、网络与信息安全软件开发:数字时代的刚需
随着《网络安全法》《数据安全法》等法规的实施,网络与信息安全软件开发已从“可选项”变为“必选项”。这类开发涵盖边界安全、终端安全、数据加密、身份认证、安全审计等方向。与普通软件不同,安全软件需要应对不断演变的威胁,因此持续更新与漏洞响应机制至关重要。
实践中,安全开发应遵循“安全左移”原则,即将安全考虑嵌入软件研发生命周期的每个阶段。从威胁建模到渗透测试,从代码审计到运行时防护,每个环节都需要专业工具与人才。对于中小型企业而言,完全自建安全团队成本高昂,因此结合外包服务与标准化安全产品是更务实的选择。
五、业务协同:一加一大于二
将上述四类业务整合在同一经营框架下,可以产生显著协同效应:
- 技术复用:安全开发中积累的加密库、认证组件可复用于普通软件项目;
- 客户共享:购买外包服务的客户可能转化为安全软件或定制开发客户;
- 品牌信任:具备安全开发能力的外包服务商更容易获得金融、政务等敏感行业订单;
- 收入结构优化:一次性开发收入与持续性销售、安全订阅收入互补,增强企业抗风险能力。
六、挑战与应对
这一经营组合也面临挑战:人才招聘难(尤其是安全专家)、项目交付压力大、知识产权保护复杂等。应对策略包括:建立内部培训体系、采用低代码平台提升效率、申请软件著作权与专利、与高校或安全社区合作等。
七、未来展望
随着人工智能、物联网、区块链等技术的落地,软件与安全的边界将进一步融合。未来的软件公司不仅要“能开发”,更要“懂安全、会销售、善外包”。只有将四种能力有机整合,才能在数字化浪潮中行稳致远。
以软件开发为根基,以销售和外包为两翼,以信息安全为盾牌,这条经营路径既符合政策导向,也契合市场需求。对于创业者或转型企业而言,深耕此道,有望在万亿级企业服务市场中占据一席之地。