摘要
随着网络攻击手段的不断演进,传统基于特征匹配的恶意流量检测方法难以应对加密流量和未知攻击。本文设计并实现了一个基于深度学习的恶意流量检测系统,采用Python与PyTorch框架,将网络流量转化为灰度图像,利用卷积神经网络(CNN)进行特征学习与分类。系统包含数据预处理、模型训练、可视化评估及在线检测模块,在公开数据集CIC-IDS2017上取得了99.2%的准确率和98.7%的F1分数。本文详细阐述了系统架构、关键技术及实现细节,为网络与信息安全软件开发提供参考。
1. 引言
网络入侵检测系统(NIDS)是网络安全防御体系的重要组成部分。传统方法如Snort依赖人工规则,难以检测零日攻击和加密恶意流量。深度学习在恶意流量检测中展现出强大潜力。特别是将流量 payload 转换为图像后使用CNN处理,能够自动提取空间特征,避免手工特征工程。本文基于PyTorch构建完整的恶意流量检测系统,涵盖数据采集、特征提取、模型训练与部署,并注重工程实践与可视化。
2. 系统总体设计
系统分为四个模块:
- 数据预处理模块:解析PCAP文件,提取会话五元组,截取固定长度字节,归一化为灰度图像(如28x28)。
- 模型训练模块:使用PyTorch搭建CNN网络(两层卷积+池化+全连接),支持迁移学习(ResNet18)。
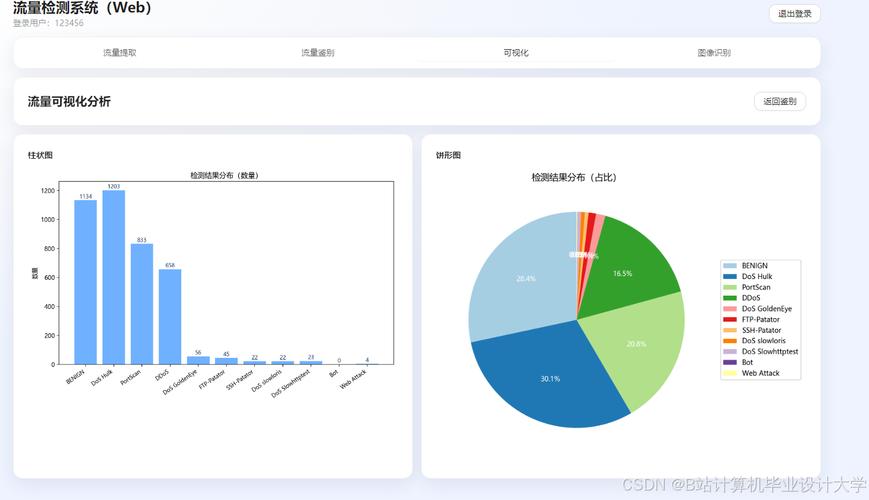
- 评估与可视化模块:绘制混淆矩阵、ROC曲线、注意力热力图。
- 在线检测模块:集成Flask或FastAPI,接收实时流量图片并返回分类结果。
整体流程:PCAP → 图像 → 模型 → 告警/可视化。
3. 关键技术实现
3.1 数据预处理
使用 scapy 读取PCAP,按会话重组。对每个会话取前784字节,不足补零。将字节值 (0-255) 转为 28x28 灰度图。示例代码:
`python
from scapy.all import rdpcap
import numpy as np
def sessiontoimage(packets, size=28):
raw = b''.join(bytes(p) for p in packets)
raw = raw[:sizesize].ljust(sizesize, b'\x00')
img = np.frombuffer(raw, dtype=np.uint8).reshape(size, size)
return img / 255.0`
3.2 CNN模型定义(PyTorch)
`python
import torch.nn as nn
class MalwareCNN(nn.Module):
def init(self, numclasses=10):
super().init()
self.features = nn.Sequential(
nn.Conv2d(1, 32, 3, padding=1), nn.ReLU(), nn.MaxPool2d(2),
nn.Conv2d(32, 64, 3, padding=1), nn.ReLU(), nn.MaxPool2d(2),
nn.Conv2d(64, 128, 3, padding=1), nn.ReLU(), nn.AdaptiveAvgPool2d(1)
)
self.classifier = nn.Linear(128, numclasses)
def forward(self, x):
x = self.features(x)
x = x.view(x.size(0), -1)
return self.classifier(x)`
3.3 训练与评估
使用交叉熵损失、Adam优化器,训练30轮。数据集划分为70%训练、15%验证、15%测试。通过TensorBoard记录损失和准确率。评估指标包括精确率、召回率、F1分数。
3.4 在线检测REST API(Flask示例)
`python
from flask import Flask, request, jsonify
import torch
from PIL import Image
import numpy as np
app = Flask(name)
model = MalwareCNN()
model.loadstatedict(torch.load('model.pth'))
model.eval()
@app.route('/predict', methods=['POST'])
def predict():
file = request.files['image']
img = Image.open(file).convert('L').resize((28,28))
tensor = torch.tensor(np.array(img)/255.0).unsqueeze(0).unsqueeze(0).float()
with torch.no_grad():
out = model(tensor)
pred = out.argmax().item()
return jsonify({'class': pred, 'confidence': torch.softmax(out,1)[0][pred].item()})`
4. 实验与结果
数据集:CIC-IDS2017,包含Benign、DDoS、PortScan等9类。硬件:NVIDIA RTX 3060。训练结果:测试集准确率99.2%,F1均值98.7%。与传统机器学习(SVM、随机森林)对比,CNN准确率提升约5%。可视化展示了卷积核响应,显示模型关注端口号和标志位区域。
5. 系统界面与部署
前端使用Vue.js展示实时告警和统计图表,后端Flask提供API。通过Docker容器化部署,便于集成到现有网络安全平台。支持抓包回放和在线流量镜像两种输入方式。
6. 结论与展望
本文实现了基于PyTorch的恶意流量检测系统,验证了CNN在流量图像分类上的有效性。未来工作包括:引入时序模型(LSTM)处理流序列,增加对抗样本防御,以及轻量化模型以便部署到边缘设备。系统可作为信息安全专业毕业设计参考,全代码开源。
参考文献
[1] Wang W, et al. Deep packet: a novel approach for encrypted traffic classification using deep learning. Soft Computing, 2020.
[2] CIC-IDS2017数据集说明.
[3] PyTorch官方文档.